Se installi Kali Linux ti hackerano il PC? La leggenda smontata e 5 consigli per iniziare
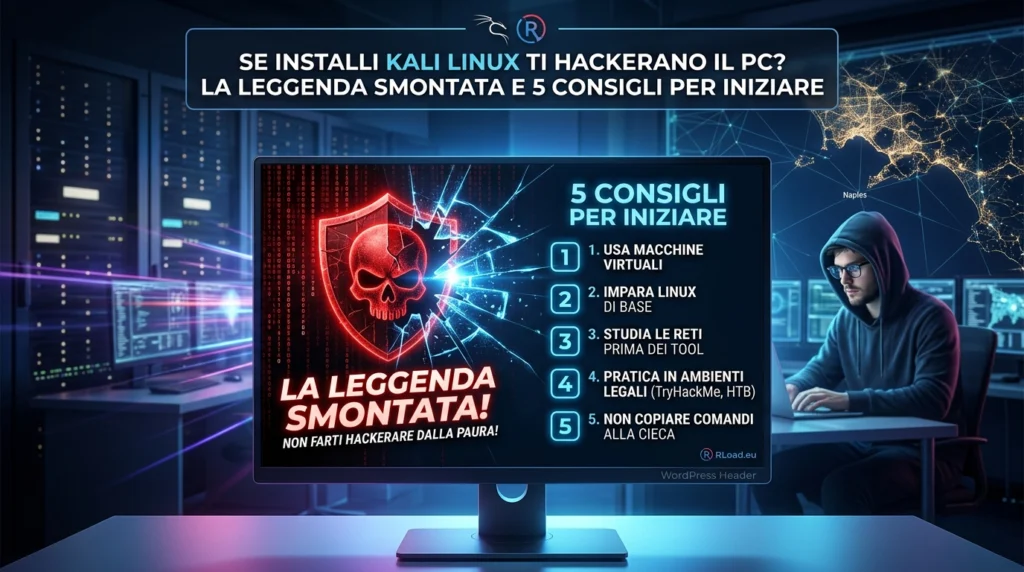
Se bazzichi forum di informatica o certi video su TikTok, avrai letto la storia almeno una volta: installi Kali Linux senza essere un esperto, gli sviluppatori (o qualche cerchia di hacker d’élite) se ne accorgono e ti bucano il computer per punirti dell’audacia. Fa quasi ridere, eppure c’è chi ci crede davvero.
Spoiler: è una leggenda metropolitana. Però, come spesso succede, sotto c’è un fondo di verità che vale la pena conoscere, perché riguarda la tua sicurezza. In fondo trovi anche cinque consigli pratici per cominciare senza farti male.
Da dove nasce il mito
Nessuno sviluppatore di Kali sta controllando il tuo indirizzo IP per infettarti con un malware solo perché hai scaricato la ISO dal sito ufficiale. La risposta breve è no, il team di Kali non hackera i principianti.
La storia circola per due motivi molto più banali.
Il gatekeeping della community. Per anni i forum di ethical hacking sono stati pieni di professionisti stufi di leggere domande come “ho installato Kali ma il Wi-Fi non funziona, come faccio?”. Le risposte erano spesso fredde, sarcastiche o volutamente fuorvianti, nella speranza che il novizio mollasse. Da lì all’idea di una community ostile, pronta ad attaccarti, il passo è breve.
L’effetto Mr. Robot. Tanti installano Kali solo perché affascinati dall’estetica da film. Si ritrovano davanti un sistema che non coccola nessuno, combinano qualche pasticcio e, invece di ammettere l’errore, incolpano un misterioso attaccante esterno.
Il fondo di verità: ti hackeri da solo
Se installi Kali senza competenze, il rischio di finire compromesso esiste davvero. Solo che a spalancare la porta ai cybercriminali sei tu, non gli sviluppatori. Ecco i modi più comuni.
- Lavorare da root senza criterio. Fino alla versione 2020.1, Kali partiva di default con l’utente
root, l’amministratore con poteri assoluti. Oggi il default è un utente normale, ma molti utenti continuano a usarerootper comodità. Se navighi o lanci programmi con quei privilegi, qualsiasi malware scaricato per sbaglio ha il controllo totale della macchina. - Servizi esposti e difese abbassate. Kali include centinaia di strumenti per i test di penetrazione (oltre 600). Seguendo un tutorial a caso, capita di attivare servizi di rete o di disattivare le protezioni di base. A quel punto il PC è esposto su internet, e i bot che scansionano la rete trovano queste falle in pochi secondi.
- Software scaricato da fonti poco chiare. Chi prova a far girare su Kali cose di tutti i giorni, tipo Steam, Netflix o Discord, spesso finisce su script di repository GitHub sconosciuti. Ed è così che un trojan entra in casa.
Kali non è un sistema operativo insicuro, è un sistema fatto per testare la sicurezza altrui. Usarlo come computer di tutti i giorni è come andare a fare la spesa con una Formula 1: il problema non è l’auto, è l’uso che ne fai.
5 consigli per avvicinarsi alla cybersecurity nel modo giusto
Se il tuo sogno è fare l’ethical hacker o lavorare nella sicurezza informatica, non devi rinunciarci. Basta cambiare strategia. Questi sono i consigli del team di RLoad.eu.
1. Parti da una distro Linux generalista
Prima di Kali, impara Linux. Installa Ubuntu, Linux Mint o Pop!_OS e prendi confidenza con il file system, il terminale e la gestione dei pacchetti. Lì puoi sbagliare senza trasformare il PC in un campo minato.
2. Usa le macchine virtuali
Evita di installare Kali come sistema principale, in dual boot o formattando il disco. Scarica VirtualBox o VMware e mettilo in una VM. Se combini un disastro o ti arriva un malware, cancelli la macchina virtuale e ricominci, mentre i tuoi dati restano al sicuro.
3. Studia le reti prima degli strumenti
Non puoi attaccare né difendere ciò che non capisci. Prima di lanciare tool automatici, studia il TCP/IP, cos’è un DNS, come funzionano le sottoreti e i firewall. Gran parte del lavoro in sicurezza informatica è capire come comunicano le macchine, e gli strumenti vengono dopo.
4. Impara giocando in ambienti legali
Il modo più efficace per allenarsi è farlo su piattaforme pensate per questo. TryHackMe è l’ideale per chi parte da zero, Hack The Box è più impegnativo. Ti guidano passo dopo passo e non rischi di finire nei guai con la legge.
5. Non copiare comandi alla cieca
Se una guida ti dice di incollare un comando nel terminale, fermati. Controlla cosa fa ogni opzione, apri il manuale con man nomecomando e solo dopo premi invio. È la differenza tra imparare e farsi del male da soli.
Diventare bravi in questo campo richiede pazienza, studio e parecchia curiosità. Le scorciatoie non esistono, ma un passo alla volta eviti i miti e ti costruisci competenze che restano.
Trasparenza Questo articolo è stato scritto o rivisto con l'aiuto di strumenti di intelligenza artificiale. È stato letto e approvato da una persona.
Condividi
Continua a leggere
Adrenalina a mille per i The Game Awards 2026: GTA 6 entra ufficialmente in lizza per il GOTY!
Fino a poche ore fa era il dubbio più tormentato della community: la data d’uscita di Grand Theft…
Colpo di scena per GTA 6: il leaker Cyberleek chiude il sito e rinuncia a pubblicare il gioco completo
A pochissime settimane dal lancio ufficiale di Grand Theft Auto 6, fissato per il prossimo 19 novembre, si…
Star Wars: Galactic Racer è gratis al Day One su Amazon Luna (anche con la prova di Prime!)
Se siete fan di Star Wars e cresciuti a pane e podracing, questa notizia vi farà saltare sulla…
RLoad Offerte: il canale Telegram per non pagare più nulla a prezzo pieno
Se compri online con una certa regolarità, lo sai già: il prezzo di un prodotto cambia continuamente. Il…
iPhone Duo, da domani si preordina il primo iPhone pieghevole: prezzi italiani e cosa sapere prima di spendere 2.369 euro
Ci siamo. Dopo anni di indiscrezioni, render e smentite, domani, venerdì 16 ottobre, alle 14:00 si potrà preordinare…
Apple Home Collection: le prime videocamere, serrature e termostati firmati con LG e Schneider Electric
Insieme a HomeView, Apple ha annunciato anche gli accessori. La Home Collection è una linea di videocamere, serratura,…
Commenti
Solo utenti registrati
Ancora nessun commento: apri tu la discussione.