Violata ChatMinerva: perché l’attacco hacker all’AI della Sapienza ci riguarda tutti.
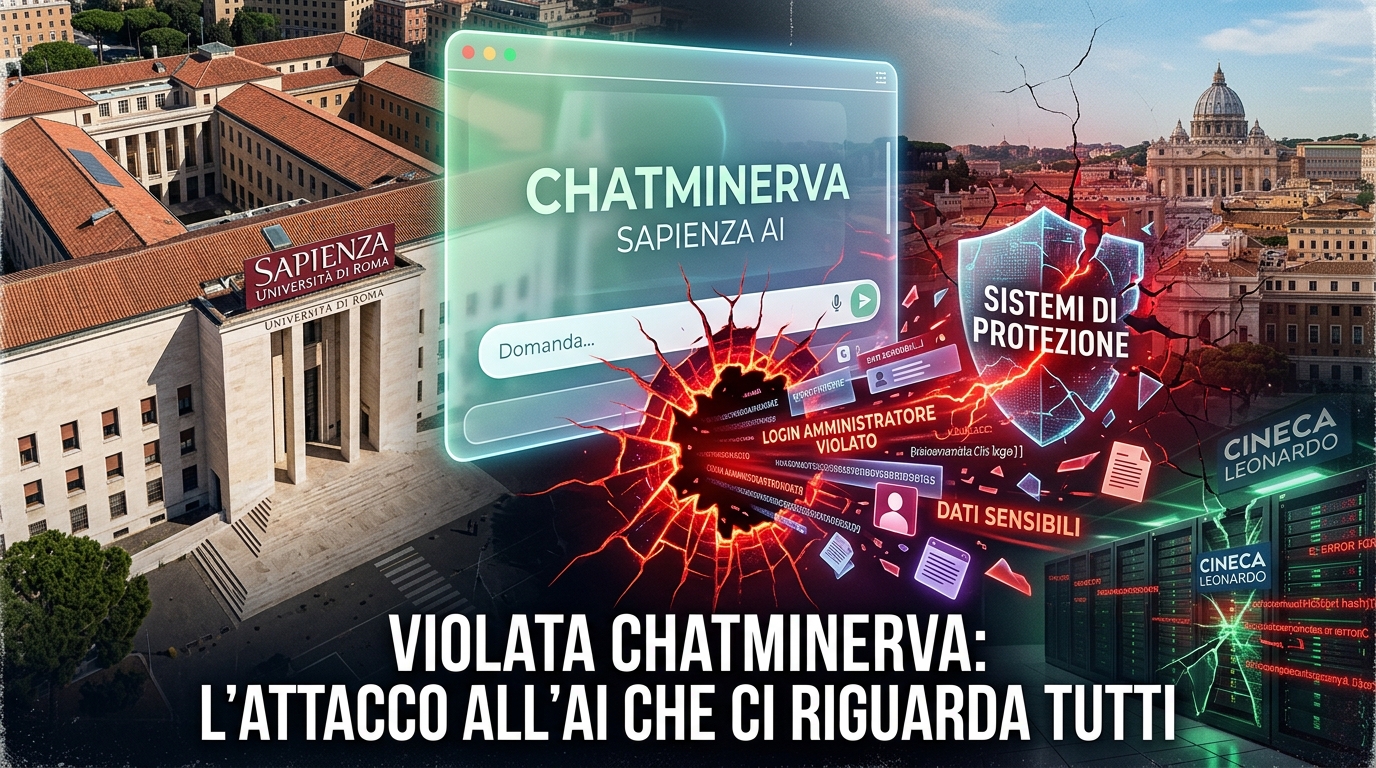
Fino a ieri, quando pensavamo a un attacco hacker, l’immagine mentale era sempre la stessa: server bloccati, siti web irraggiungibili o, nel peggiore dei casi, carte di credito clonate. Ma l’era dell’Intelligenza Artificiale ha cambiato le regole del gioco e introdotto una nuova, inquietante vulnerabilità. L’ultimo campanello d’allarme arriva da Roma: ChatMinerva, l’ambizioso assistente virtuale e fiore all’occhiello tecnologico dell’Università La Sapienza, è stato violato da un gruppo di hacker.
L’intrusione informatica non ha preso di mira i computer dell’ateneo, ma ha colpito direttamente i database della piattaforma AI. Il risultato? Migliaia di dati sensibili sono finiti nelle mani degli attaccanti, aprendo una riflessione cruciale sul futuro della privacy nell’era dei chatbot.
Cos’è ChatMinerva e cosa è successo?
Presentata in pompa magna lo scorso giugno, ChatMinerva nasce dal gruppo di ricerca Sapienza NLP guidato dal professor Roberto Navigli. Si tratta di un modello linguistico (LLM) avanzato e multimodale, addestrato sul supercomputer Leonardo del CINECA, concepito come l’alternativa italiana e accademica a ChatGPT. La gestione tecnica della piattaforma è invece affidata a Babelscape, uno spin-off e soggetto esterno all’ateneo.
Secondo le prime ricostruzioni della Polizia Postale, i cybercriminali sono riusciti a ottenere un accesso con privilegi da amministratore ai server della piattaforma. Una volta dentro, hanno sottratto i dati anagrafici degli utenti, indirizzi email e le password memorizzate sotto forma di hash. Ma la parte più critica è un’altra: gli hacker hanno avuto accesso alle intere cronologie delle conversazioni tra gli utenti e l’intelligenza artificiale.
Il vero pericolo: cosa diciamo alle AI?
Questo attacco mette in luce un problema sistemico gigantesco. Quando utilizziamo un assistente AI, tendiamo a trattarlo come un diario segreto o un assistente personale fidato. Gli utenti caricano file aziendali, stringhe di codice di software proprietari, bozze di tesi, dati medici o riflessioni personali profonde per ricevere riassunti, correzioni o consigli.
Mentre una password compromessa si può cambiare in trenta secondi, i nostri pensieri, i documenti privati e le informazioni aziendali riversate in una chat non si possono resettare. Finendo nel Dark Web, queste conversazioni diventano materiale perfetto per attacchi di ingegneria sociale mirati, ricatti o spionaggio industriale.
Nessun riscatto, ma il Garante indaga
A rendere il caso ancora più anomalo è il comportamento degli hacker. A differenza del devastante attacco ransomware che aveva paralizzato i sistemi interni della Sapienza nel febbraio del 2026, questa volta gli aggressori non hanno chiesto alcun riscatto in Bitcoin. Si è trattato di un’intrusione silenziosa finalizzata esclusivamente all’espropriazione di dati, un fattore che fa pensare a un atto dimostrativo o al furto mirato di know-how tecnologico.
I gestori della piattaforma si sono attivati immediatamente notificando l’incidente al Garante per la Protezione dei Dati Personali e avviando le procedure di sicurezza forzate. Resta il fatto che questo episodio è la dimostrazione plastica di un concetto che la cybersecurity ripete da tempo: l’adozione di massa dell’Intelligenza Artificiale sta correndo molto più velocemente dei sistemi necessari a proteggerla. La prossima volta che digiterete qualcosa nella barra di un chatbot, ricordatevi che dall’altra parte dello schermo c’è un server che potrebbe non essere sicuro al 100%.
Trasparenza Questo articolo è stato scritto o rivisto con l'aiuto di strumenti di intelligenza artificiale. È stato letto e approvato da una persona.
Condividi
Continua a leggere
L’hacker di GTA Online finisce in manette: il clamoroso “autogol” finanziario che ha fatto infuriare l’FBI!
Nel mondo del cybercrimine, il ricatto digitale segue di solito un copione ben preciso: un gruppo di hacker…
Apple e l’American Academy of Pediatrics pubblicano una nuova guida per aiutare le famiglie a sviluppare sane abitudini digitali
Apple e l’American Academy of Pediatrics pubblicano una nuova guida per aiutare le famiglie a sviluppare sane abitudini digitali…
Motorola Moto G84 Red a Metà Prezzo da Unieuro: Il Re degli Entry-Level è Servito!
Se stai cercando un nuovo smartphone senza svuotare il portafogli, fermati un secondo. Quello che sta succedendo nei…
Commenti
Solo utenti registrati
Ancora nessun commento: apri tu la discussione.